本日も、メール配信システム「ワイメール」のコラムをご覧いただきありがとうございます。
企業のサーバーが攻撃を受け、顧客や従業員の個人情報が流出したというニュースを目にする機会が増えました。
メールマガジンの配信先リストも、氏名やメールアドレス、場合によっては購入履歴まで含む大切な個人情報です。「うちは規模が小さいから狙われない」と思っていても、決して他人事ではありません。
本記事では、最近の被害の傾向を整理したうえで、社内サーバーや個人PCで顧客情報を管理するリスクと、ASP型(クラウド型)のメール配信システムを利用するメリットを解説します。
目次
個人情報流出をめぐる最近の状況
警察庁が2026年9月に公表した資料によると、警察に報告された国内のランサムウェア(データを暗号化して身代金を要求する不正プログラム)の被害は、2026年上半期だけで123件にのぼり、統計を取り始めた2020年下半期以降の半期として最多でした。
内訳は中小企業が79件と、6割以上を占めています。被害組織への調査では、侵入経路はVPN機器が約5割で、復旧に1,000万円以上を要した組織が6割、1か月未満で復旧できた組織は5割弱にとどまりました。(警察庁、@IT)
個人情報の漏えいという観点では、東京商工リサーチの調査も参考になります。2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、漏えいした可能性のある個人情報は約3,063万人分でした。原因の最多は「ウイルス感染・不正アクセス」の116件(64.4%)で、全体の6割以上を占めています。(Web担当者Forum)
社内サーバーや個人PCで顧客情報を管理するリスク
すべての対策が自社の責任になる
社内にサーバーを置く場合、建物の入退室管理からネットワーク機器の設定、OSやソフトウェアの更新(セキュリティパッチの適用)、不正アクセスの監視まで、すべて自社で担うことになります。担当者が少人数や兼任であれば、脆弱性への対応が後手に回りやすくなります。
前述のとおり侵入経路の約5割をVPN機器が占めており、外部から社内への入口の管理が攻撃の焦点になっています。
個人PCにデータが散らばる
配信リストをExcelやCSVにして個人PCで管理していると、ファイルのコピーが担当者のPCやUSBメモリ、メールの添付ファイルなどに散らばりがちです。PCの紛失や盗難、マルウェア感染のほか、退職者の端末にデータが残り続けるおそれもあります。
また、一般的なメールソフトで一斉送信する場合は、BCCにし忘れて他の受信者のアドレスが見えてしまう誤送信も起こり得ます。東京商工リサーチの2024年の調査でも、誤送信の例としてCCとBCCの取り違えが挙げられています。(Web担当者Forum)
認証の弱さが突破口になる
認証の甘さも典型的な突破口です。2025年10月にランサムウェア攻撃を受けたアスクルの調査結果(第13報)によると、侵入経路は業務委託先が使っていた管理者アカウントの認証情報の漏えいで、多要素認証が適用されていませんでした。攻撃者は盗んだIDとパスワードでVPN経由で社内ネットワークに入り込み、約74万件の個人・顧客情報などが流出したとされています。(IT Leaders)
ASP型メール配信システムのセキュリティ上のメリット
ASPとは「Application Service Provider」の略で、事業者が運用しているシステムをインターネット経由で利用する形態を指します。ワイメールもこの形態のメール配信システムです。
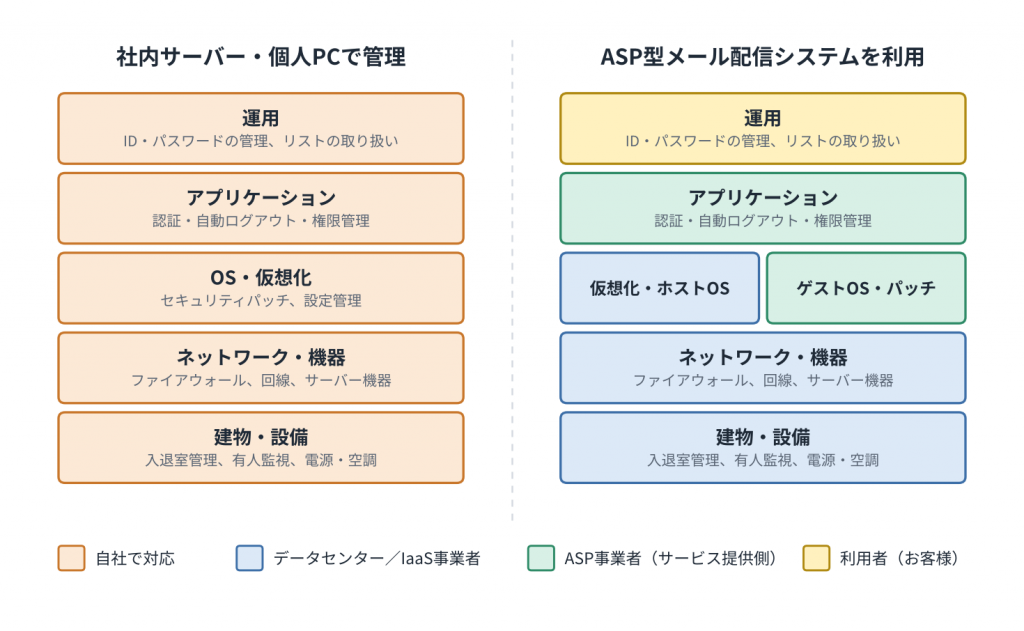
自社でサーバーを持たず、配信先リストなどのデータもサービス提供側の環境で管理されるため、前章のリスクの多くを軽減できます。対策を誰が担うのかを整理すると、次の図のようになります。
データセンターでの有人監視と物理セキュリティ
ASPのサーバーは、一般にデータセンターに設置されます。データセンターでは、24時間365日の監視体制、有人による入退館の管理、ICカードや生体認証による入退室管理、サーバールーム内の監視カメラといった物理的な対策がとられています。
自治体がシステムを調達する際の要件にも、こうした項目が並んでいます(上尾市、佐野市)。自社のオフィスで同じ水準を実現するのは容易ではありません。
IaaSベンダーによる基盤のセキュリティ対策
近年は、IaaS(サーバーやネットワークなどのインフラをインターネット経由で借りるサービス)の上でサービスを提供するASPも多くあります。ワイメールもIaaS型クラウドを採用しています。
たとえばAWSの「責任共有モデル」では、物理施設から仮想化レイヤー、ホストOSまでの運用・管理はAWSが担い、ゲストOSのパッチ適用やアプリケーションの管理は利用者側が担うと整理されています(AWS)。基盤の対策を事業者に任せられる分、ASP事業者はOSやアプリケーションの対策に注力しやすくなります。
認証・自動ログアウト・権限管理といったアプリケーションの機能
管理画面に入るための認証の強さも重要です。ワイメールのコントロールパネルは、すべての通信がSSLで暗号化されるほか、登録済みのメールアドレスにワンタイムパスワードを送って再認証する2段階認証に対応しています。
一定時間操作がなければ自動的にログアウトする機能(時間は任意に設定可能)や、担当者ごとに個別のログインIDを発行できるマルチユーザ機能(ユーザー数の制限なし)も標準で備えています。
さらに、担当者ごとに閲覧・操作できる範囲を制限する「権限管理」は、内部からの情報持ち出しや操作ミスを防ぐ有効な手段です。
ただし、クラウドなら何もしなくても安全というわけではありません。アスクルでは、外部クラウドサービス上の問い合わせ管理システムのアカウントが窃取され、情報の一部が流出しました(Impress Watch)。
一方、顧客や取引先への連絡メールに使っていた、社内ネットワークから独立した外部クラウドについては、2025年11月時点で被害は確認されていないと説明されています(ECのミカタ)。環境を切り離す意義と、アカウント管理の重要性の両方がうかがえる事例です。
顧客データを手元に置かない運用ができる
配信先リストをASP上で管理し、メールの作成から配信までをシステム上で完結させれば、各担当者のPCに顧客データを置く必要がなくなります。ファイルのコピーが散らばることも、BCCの入れ忘れといった宛先設定のミスも起きにくくなります。
ワイメールには読者データなどを一括でバックアップ・復元できる機能もあります。なお、CSVのエクスポートやバックアップのダウンロードで手元にコピーを作る場合は、そのファイルの保管・削除のルールを決めておきましょう。
専用環境が「被害範囲」を限定する
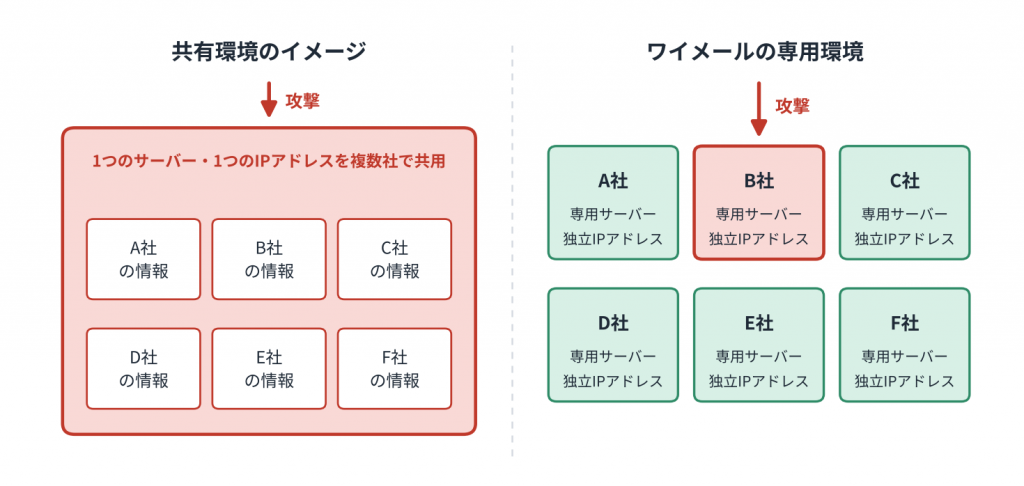
ここまではASP型に共通するメリットですが、ワイメールにはもう一つ、設計上の特徴があります。物理的に他社と分離された、お客様専用の仮想サーバを構築してご提供しており、IPアドレスもお客様ごとに独立している点です。
1つの環境を複数社で共用する「共有型」では、どこか1か所が攻撃を受けると、同じ環境を使っている複数の利用者に影響が及ぶ可能性があります。環境がお客様ごとに分かれているワイメールであれば、万が一1つの仮想サーバが攻撃されても、情報流出の範囲を、その1つの環境にとどめやすくなります。
配信元のIPアドレスが独立していることは、他社の配信内容や評価の影響を受けにくいという、メールの到達性の面でもメリットがあります(参考: <専用IPと共有IPの違いとは?それぞれの特徴と選び方を解説>)。
もちろん、専用環境であっても攻撃を受ける可能性がゼロになるわけではありません。大切なのは、万が一のときの影響範囲を、設計の段階から小さくしておくという考え方です。
ASP型を選ぶときのチェックポイント
選ぶ際は、次の点を確認しておくと安心です。
- データセンターや基盤の運用体制について説明されているか
- 2段階認証、自動ログアウト、個別IDの発行など、アカウントを守る機能があるか
- 他の利用者と環境が分離されているか(共有か専用か)
- プライバシーマークやISMSなど、第三者による認証を受けているか
- バックアップや復元の仕組みがあるか
また、ASPに任せられるのは基盤とアプリケーションの対策で、IDとパスワードの管理は利用者の役割です(図1の「運用」の部分)。パスワードの使い回しを避ける、2段階認証を有効にする、退職者のIDを速やかに削除するといった基本の運用は、預けた後も欠かせません。
最後に
社内サーバーや個人PCでの管理は、対策のすべてを自社で担うことになります。ASP型のメール配信システムなら、次のように役割を分担できます。
- データセンターの有人監視や基盤の対策は、事業者に任せられる
- 認証・自動ログアウト・個別IDといったアプリケーションの機能で、アカウントを守れる
- 顧客データを個人PCに置かない運用がしやすい
- 専用の仮想サーバと独立したIPアドレスの構成ならば、万が一のときの被害範囲を限定しやすい
ワイメールでは、14日間の無料お試し期間をご用意しています。標準の機能はお試し期間中もすべてご利用いただけますので、セキュリティ面もあわせてぜひお確かめください。